
StreamLive 输入安全组
输入安全组用于限制可以接入 PUSH 输入的推流 IP。请放通实际推流来源的公网 IP,并将安全组关联到已创建的 Input。
前置准备
- 确认 StreamLive 的使用权限与目标地域。
- 准备推流设备或中继服务的公网 IP。
- 如果使用 NAT,请确认从外部看到的出口 IP,而不是设备的内网 IP。
- 如果通过 StreamLink 中继,则以实际接入 StreamLive 的 StreamLink 输出侧 IP 为准。
如果在 RTMP 输入中配置了用户名 / 密码认证,推流侧也必须应用相同的信息。
控制台配置
- 打开 StreamLive 控制台 的 Security Group 菜单。
- 创建新的安全组,并填写能区分用途的名称。
- 在 IP 放通列表中添加实际的推流地址。单个 IPv4 请以 /
32的形式指定。 - 保存后再次确认放通列表。
- 在 Input → Create Input 中选择该安全组。
将创建好的 Security Group 关联到目标 Input。
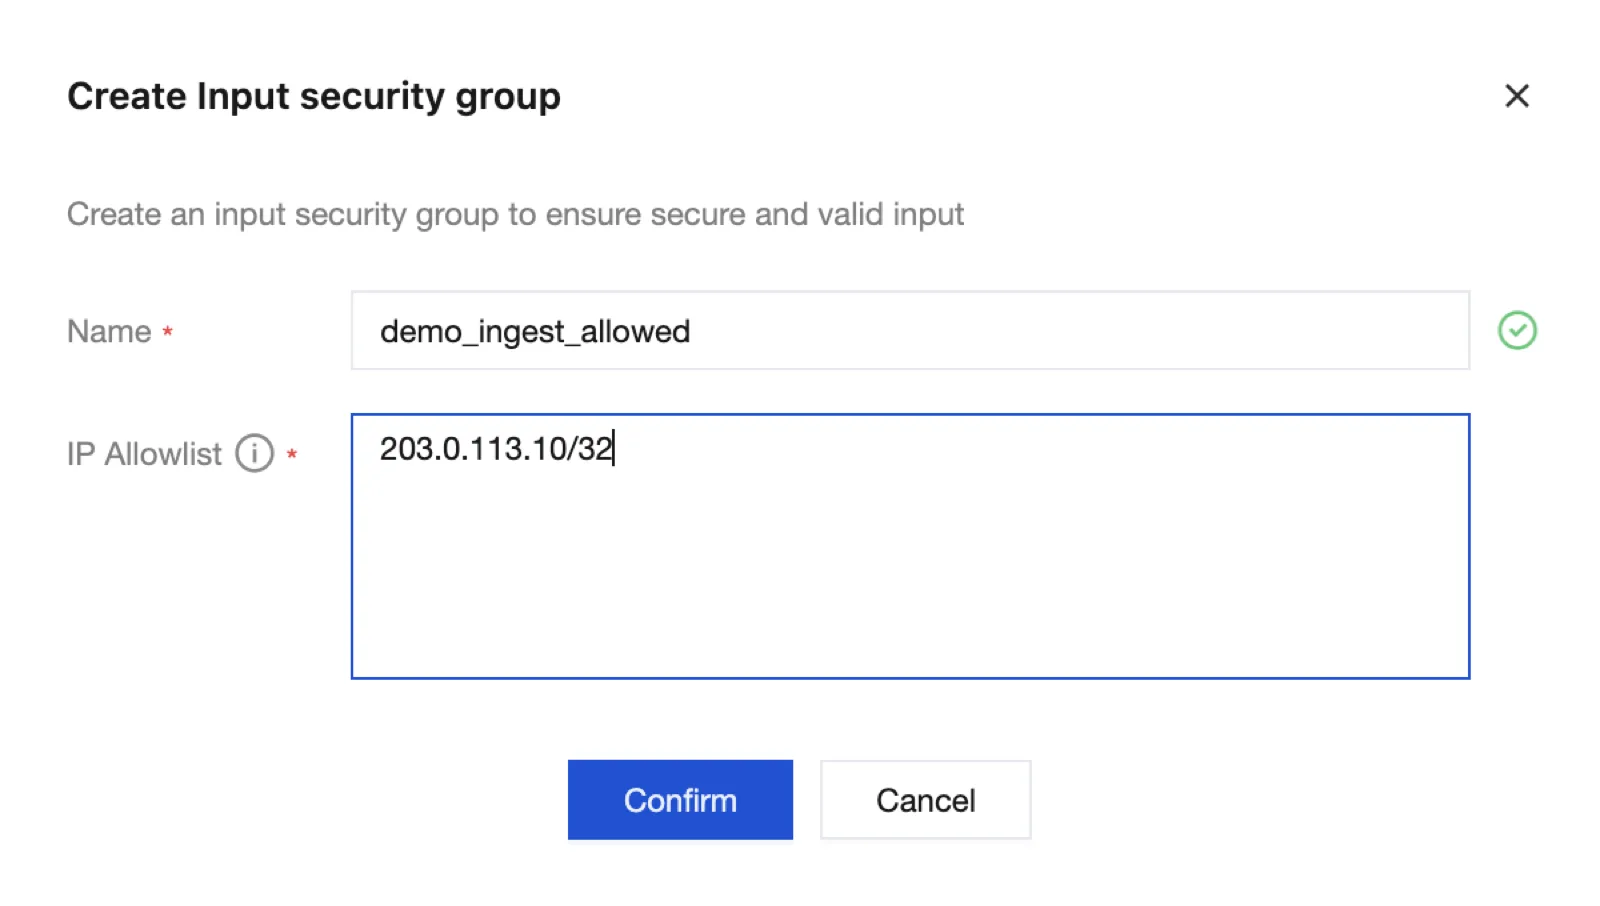
界面中的 203.0.113.10/32 是文档示例。请替换为实际的推流公网 IP。填写名称与 IP 后点击 Confirm 创建,然后在 Input 创建界面中选择该组。
API 示例
下面的 203.0.113.10 是文档示例地址。请替换为实际的公网 IP 后再执行。
bash
tccli mdl CreateStreamLiveInputSecurityGroup --region ap-seoul \
  --Name demo_ingest_allowed \
  --Whitelist "203.0.113.10/32"
bash
tccli mdl DescribeStreamLiveInputSecurityGroups --region ap-seoul在响应中确认生成的组 ID 与放通 IP。该 ID 在创建输入时用于 SecurityGroupIds。
生效确认
| 确认位置 | 确认内容 |
|---|---|
| 安全组 | 实际推流公网 IP 已包含在内 |
| Input | 已关联创建好的安全组 ID |
| 推流 | 从已放通的推流侧成功接收 |
| 连接确认 | 确认 NAT 出口 IP、中继 IP、地域、输入地址 |
请将推流侧的公网 IP 登记到放通列表。0.0.0.0/0 是放通所有 IPv4 地址的配置。
变更与收尾
变更策略前,请确认已关联的 Input 与推流 IP。测试完成后确认引用关系,并清理专用的安全组。